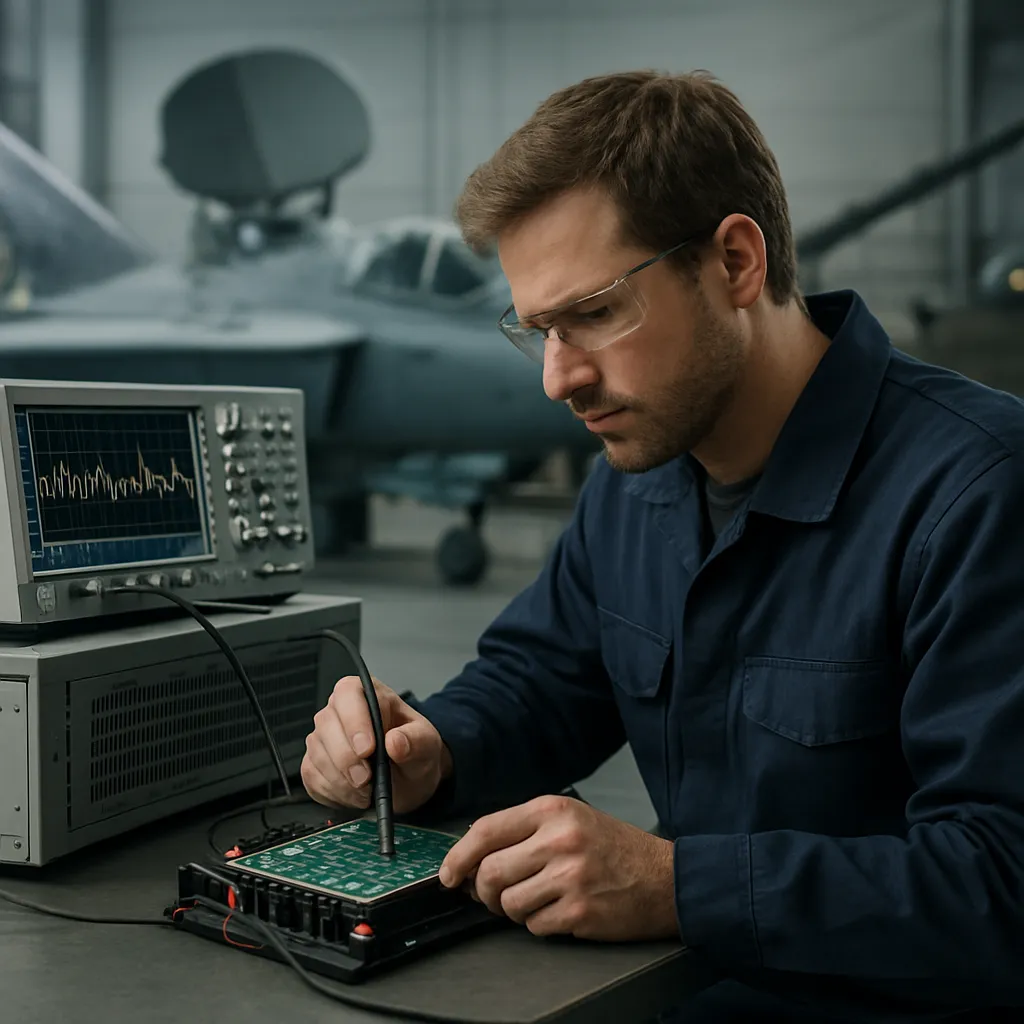
Rozwój złożonych platform bojowych – od samolotów wielozadaniowych, przez pojazdy opancerzone, po okręty i systemy rakietowe – sprawił, że sercem każdego systemu uzbrojenia stała się zaawansowana elektronika pokładowa. Jej niezawodność decyduje nie tylko o skuteczności bojowej, lecz także o bezpieczeństwie załogi, interoperacyjności z innymi systemami oraz odporności na zakłócenia i cyberataki. W tym kontekście systemy testowania elektroniki pokładowej przestają być jedynie wsparciem produkcji – stają się strategicznym elementem całego cyklu życia uzbrojenia, od projektowania prototypu aż po eksploatację liniową i modernizacje.
Rola i znaczenie systemów testowania elektroniki pokładowej w przemyśle zbrojeniowym
Elektronika pokładowa w systemach uzbrojenia obejmuje szerokie spektrum urządzeń: komputery misji, systemy nawigacji inercyjnej i satelitarnej, układy łączności szyfrowanej, systemy celownicze, sensory elektrooptyczne i radarowe, układy sterowania uzbrojeniem, a także złożone magistrale komunikacyjne integrujące wszystkie te komponenty. Każdy z tych elementów musi przejść rygorystyczne testy funkcjonalne, środowiskowe i bezpieczeństwa, zanim trafi na pokład samolotu, okrętu lub pojazdu bojowego.
Znaczenie systemów testowania można streścić w kilku kluczowych obszarach:
- zapewnienie niezawodności działania elektroniki w warunkach bojowych, gdy błąd może oznaczać utratę sprzętu lub życia
- weryfikacja poprawności integracji wielu systemów, pochodzących często od różnych dostawców i generacji technologicznych
- obniżenie kosztów eksploatacji poprzez wczesne wykrywanie usterek i zapobieganie awariom w linii
- spełnienie wymogów norm wojskowych i certyfikacyjnych, zarówno krajowych, jak i sojuszniczych (np. NATO)
- utrzymanie wysokiej gotowości operacyjnej flot sprzętu w długich cyklach życia, liczonych nierzadko w dekadach
Przemysł zbrojeniowy charakteryzuje się bardzo długimi cyklami eksploatacji systemów uzbrojenia, często z wielokrotnymi modernizacjami w trakcie ich życia. Oznacza to konieczność utrzymywania kompatybilnych systemów testowania nie tylko dla aktualnej generacji elektroniki, ale także dla starszych modułów, które nadal pozostają w użyciu. Platforma bojowa może wielokrotnie zmieniać konfigurację elektroniki pokładowej, a system testowania musi być w stanie nadążyć za tymi zmianami niewspółmiernie szybciej niż w przemyśle cywilnym, przy zachowaniu pełnej spójności dokumentacji, procedur i wyników testów.
Dodatkowo, elektronika pokładowa w zastosowaniach wojskowych podlega znacznie bardziej wymagającym warunkom niż w środowisku cywilnym. Mowa tu zarówno o ekstremalnych temperaturach, wstrząsach, wibracjach i przeciążeniach, jak i o oddziaływaniu promieniowania elektromagnetycznego, impulsów elektromagnetycznych (EMP) czy oddziaływania broni radioelektronicznej przeciwnika. Systemy testowania muszą zatem odwzorowywać te warunki w kontrolowanym środowisku laboratoryjnym oraz podczas badań poligonowych.
Nie można też pomijać rosnącego znaczenia cyberbezpieczeństwa. Elektronika pokładowa współczesnych systemów uzbrojenia jest intensywnie sieciowana, korzysta z aktualizacji oprogramowania, transmisji danych w czasie rzeczywistym i zdalnej diagnostyki. Systemy testowania muszą umożliwiać nie tylko klasyczne testy funkcjonalne, lecz także walidację mechanizmów ochrony kryptograficznej, odporności na próby ingerencji w oprogramowanie oraz zdolności do bezpiecznego odtwarzania konfiguracji po incydencie cybernetycznym.
W efekcie system testowania elektroniki pokładowej staje się jednym z kluczowych narzędzi kontroli jakości i bezpieczeństwa, a jego projektowanie i rozwój wymagają ścisłej współpracy inżynierów elektroniki, specjalistów od oprogramowania, ekspertów od kompatybilności elektromagnetycznej oraz zespołów odpowiedzialnych za taktyczne użycie danego systemu uzbrojenia.
Kluczowe typy i architektury systemów testowania elektroniki pokładowej
Systemy testowania elektroniki pokładowej w przemyśle zbrojeniowym można podzielić według kilku kryteriów: poziomu integracji, mobilności, zakresu funkcjonalnego oraz etapu cyklu życia, dla którego są projektowane. W praktyce stosuje się zarówno zautomatyzowane stanowiska laboratoryjne dla badań rozwojowych, jak i polowe systemy testowe wspierające obsługę techniczną na poziomie jednostek liniowych.
Automatyczne systemy testujące ATE
Jednym z podstawowych narzędzi są zautomatyzowane systemy testujące typu ATE (Automatic Test Equipment). Stanowią one wyspecjalizowane stanowiska, które za pomocą programowalnych przyrządów pomiarowych, przełączników sygnałowych i oprogramowania sterującego wykonują kompleksowe testy modułów elektronicznych – od płytek drukowanych po całe jednostki liniowe (LRU – Line Replaceable Unit).
ATE w przemyśle zbrojeniowym muszą spełniać szereg wymagań specyficznych dla tego sektora:
- obsługa nietypowych, często wojskowych interfejsów komunikacyjnych, jak MIL-STD-1553B, ARINC 429, CAN w wersjach zastrzeżonych, a także magistral takich jak Ethernet w konfiguracjach specyficznych dla wojska
- możliwość symulacji złożonych warunków pracy – w tym jednoczesne generowanie sygnałów z wielu czujników, aktywne obciążanie wyjść mocy, regulowane opóźnienia czasowe i warunki zakłóceniowe
- rozszerzona diagnostyka, pozwalająca nie tylko wykryć uszkodzenie, ale również wskazać konkretny element lub blok funkcjonalny odpowiedzialny za awarię
- modularność umożliwiająca łatwą adaptację systemu do nowych typów modułów, bez konieczności budowania stanowiska od podstaw
- długoterminowa stabilność i możliwość utrzymania systemu przez dziesięciolecia, co wiąże się z wymaganiami dotyczącymi dokumentacji, zastępowalności komponentów i kontroli wersji oprogramowania
W praktyce wojskowe ATE stanowią zwykle rozbudowane szafy lub zestawy szaf, w których znajdują się standardowe moduły pomiarowe (np. PXI, VXI, LXI) uzupełnione o specjalizowane interfejsy i przyrządy opracowane na zamówienie. Kluczowym elementem jest tu warstwa oprogramowania testowego, zawierająca skrypty i procedury testowe opracowywane wspólnie przez producenta elektroniki oraz integratora systemu uzbrojenia. Oprogramowanie to jest objęte ścisłą kontrolą konfiguracji, podobnie jak oprogramowanie misji czy sterowania uzbrojeniem.
Systemy testowania na poziomie platformy
Kolejną kategorię stanowią systemy testowania zintegrowane bezpośrednio z platformą bojową, znane jako BIT (Built-In Test) oraz rozszerzone systemy BITE (Built-In Test Equipment). Ich zadaniem jest przeprowadzanie testów własnych elektroniki pokładowej podczas uruchamiania systemu, w trakcie misji, a także w czasie procedur serwisowych.
BIT dzieli się często na testy uruchomieniowe (Power-On BIT), testy ciągłe w trakcie pracy (Continuous BIT) oraz testy inicjowane przez użytkownika lub obsługę techniczną (Initiated BIT). W systemach uzbrojenia BIT musi spełniać szczególne wymagania:
- bardzo wysoka wiarygodność wykrywania usterek przy minimalnej liczbie fałszywych alarmów, które mogłyby prowadzić do nieuzasadnionego wycofywania sprzętu z użycia
- minimalny wpływ na działanie systemu, szczególnie podczas misji – testy muszą być wykonywane tak, by nie zakłócać krytycznych funkcji bojowych
- czytelne raportowanie wyników w sposób zrozumiały dla załogi oraz dla personelu technicznego o różnym poziomie wyszkolenia
- możliwość integracji z systemami logistycznymi, aby usterki rejestrowane przez BIT automatycznie inicjowały procesy zaopatrzeniowe i planowania napraw
Rozszerzone systemy BITE obejmują często dodatkowe moduły testowe montowane na platformie, które pozwalają na bardziej zaawansowaną diagnostykę bez konieczności demontażu modułów i transportu do zakładu remontowego. Dzięki temu można skrócić czas przestoju sprzętu i ograniczyć koszty logistyczne.
Polowe systemy testowe i mobilne laboratoria
Z uwagi na specyfikę działań wojskowych istotną rolę odgrywają także polowe systemy testowe, projektowane z myślą o pracy w warunkach oddalonych od stałych baz i infrastruktury. Są to często przenośne zestawy testowe lub kontenerowe laboratoria, wyposażone w niezbędne przyrządy pomiarowe, zasilanie awaryjne, klimatyzację i środki ochrony przed czynnikami środowiskowymi.
Polowe systemy testowe muszą:
- być odporne na wstrząsy, zapylenie, wilgotność oraz wahania temperatury
- umożliwiać szybkie przyłączenie do testowanych modułów lub podsystemów, często w ograniczonej przestrzeni i z utrudnionym dostępem
- oferować zautomatyzowane procedury testowe, aby obsługa mogła być wykonywana także przez personel o mniejszym doświadczeniu niż w laboratoriach fabrycznych
- wspierać aktualizacje oprogramowania i baz danych usterek nawet w warunkach ograniczonej łączności
Mobilne laboratoria testowe są szczególnie ważne w przypadku nowoczesnych systemów rakietowych, bezzałogowych statków powietrznych czy mobilnych stacji radiolokacyjnych, gdzie szybka możliwość diagnostyki w rejonie działań ma bezpośredni wpływ na gotowość bojową jednostki.
Symulatory i systemy HIL/SIL
Nowoczesne testowanie elektroniki pokładowej nie ogranicza się do pomiaru sygnałów elektrycznych i prostych funkcji logicznych. Coraz częściej wykorzystuje się zaawansowane symulatory oraz środowiska HIL (Hardware-in-the-Loop) i SIL (Software-in-the-Loop), które pozwalają na badanie zachowania układów sterowania i oprogramowania w warunkach zbliżonych do rzeczywistych, bez konieczności angażowania pełnej platformy bojowej.
W systemach HIL rzeczywiste moduły elektroniki pokładowej są połączone z symulatorem środowiska – obejmującym model dynamiki platformy, warunki atmosferyczne, zachowanie sensorów, reakcje układów napędowych, a nawet działania przeciwnika. Dzięki temu można przetestować złożone scenariusze misji, awarie częściowe, konflikty zasobów czy ekstremalne sytuacje taktyczne, których odtworzenie na realnym poligonie byłoby kosztowne, niebezpieczne lub niemożliwe.
SIL natomiast pozwala badać samo oprogramowanie, uruchamiane na symulowanym sprzęcie, co jest istotne zwłaszcza na wczesnych etapach rozwoju, gdy docelowy hardware może jeszcze nie istnieć. Zarówno HIL, jak i SIL są w przemyśle zbrojeniowym ściśle powiązane z systemami testów formalnych, walidacją wymagań bezpieczeństwa funkcjonalnego oraz procesami certyfikacji, szczególnie w lotnictwie wojskowym i w zaawansowanych systemach rakietowych.
Metodyka, normy i wyzwania wdrażania systemów testowania w sektorze obronnym
Projektowanie i eksploatacja systemów testowania elektroniki pokładowej w sektorze obronnym wymaga ścisłego stosowania norm, wytycznych i procedur, które zapewniają powtarzalność, spójność i audytowalność wyników. Jednocześnie sektor ten mierzy się z szeregiem wyzwań: od ochrony informacji niejawnych, przez problem starzenia się technologii, po konieczność zapewnienia interoperacyjności w ramach sojuszy międzynarodowych.
Normy wojskowe i standardy jakości
Systemy testowania muszą być projektowane z uwzględnieniem zarówno klasycznych norm dotyczących elektroniki, jak i specyficznych wymagań wojskowych. Przykładowo:
- normy środowiskowe, takie jak MIL-STD-810, określające metody badania odporności na temperaturę, wibracje, wstrząsy, wilgotność, piasek i kurz
- normy kompatybilności elektromagnetycznej (EMC), np. MIL-STD-461, które definiują poziomy emisji i odporności na zakłócenia
- standardy dotyczące interfejsów komunikacyjnych i protokołów wymiany danych, jak MIL-STD-1553B, STANAG-i NATO czy krajowe normy obronne
- normy zarządzania jakością i konfiguracją w sektorze lotniczym i obronnym (np. AS9100), które regulują procesy dokumentowania i walidacji procedur testowych
System testujący musi nie tylko umożliwiać wykonanie badań zgodnie z tymi normami, ale sam podlega ocenie pod względem wiarygodności, dokładności i możliwości wzorcowania. Z tego względu istotna jest ścisła współpraca z laboratoriami akredytowanymi oraz stosowanie przyrządów pomiarowych o odpowiednich klasach dokładności i certyfikatach kalibracji.
Ochrona informacji i bezpieczeństwo cybernetyczne
W przeciwieństwie do wielu zastosowań cywilnych, w systemach testowania elektroniki pokładowej w przemyśle zbrojeniowym kluczową rolę odgrywa ochrona informacji niejawnych oraz bezpieczeństwo cybernetyczne. Dane testowe mogą zawierać szczegółowe informacje o konfiguracji systemów uzbrojenia, ich możliwościach, ograniczeniach i podatnościach. W niepowołanych rękach stanowią one cenne źródło wiedzy dla potencjalnego przeciwnika.
Dlatego systemy testowania muszą uwzględniać:
- kontrolę dostępu do stanowisk, zarówno fizyczną, jak i logiczną, z wykorzystaniem mechanizmów uwierzytelniania wieloskładnikowego
- szyfrowanie danych testowych w spoczynku i podczas transmisji, z użyciem zatwierdzonych algorytmów kryptograficznych
- segmentację sieci testowych od innych systemów IT, w tym separację logiczną oraz, tam gdzie wymagane, separację fizyczną
- procedury czyszczenia danych i bezpiecznego usuwania nośników, jeśli system testujący jest przenoszony lub wycofywany z użycia
- regularne audyty bezpieczeństwa oraz testy penetracyjne środowiska testowego
Odrębnym wyzwaniem jest testowanie samej odporności elektroniki pokładowej na ataki cybernetyczne. Obejmuje to zarówno próby ingerencji w oprogramowanie, jak i symulacje manipulacji sygnałami wejściowymi (np. fałszywe dane z czujników, ataki na łącza komunikacyjne). Systemy testowania muszą być wyposażone w odpowiednie narzędzia do generowania takich scenariuszy oraz analizy reakcji systemu.
Starzenie się technologii i długie cykle życia
W przemyśle zbrojeniowym typowe jest użytkowanie platform przez 30–40 lat, przy czym elektronika pokładowa może być modernizowana kilkukrotnie. Systemy testowania muszą zatem nadążać za ewolucją rozwiązań sprzętowych i programowych, często przy równoczesnej konieczności utrzymania zdolności do testowania starszych modułów wycofywanych stopniowo z eksploatacji.
Problemem jest tu starzenie się komponentów użytych w samych systemach testujących: przestarzałe magistrale pomiarowe, brak dostępności części zamiennych, zakończenie wsparcia producenta dla oprogramowania czy systemów operacyjnych. Niejednokrotnie okazuje się, że bardziej złożone i kosztowne jest utrzymanie starego ATE niż modernizacja elektroniki pokładowej w platformie bojowej.
Aby ograniczyć to ryzyko, stosuje się kilka strategii:
- maksymalne wykorzystanie otwartych, modułowych standardów sprzętowych (np. PXI, LXI), które ułatwiają stopniową wymianę podzespołów bez całkowitej przebudowy systemu
- oddzielenie warstwy sprzętowej od warstwy oprogramowania testowego, z wykorzystaniem abstrakcyjnych interfejsów, które pozwalają na przejrzyste przenoszenie procedur testowych na nowe platformy pomiarowe
- długoterminowe planowanie zabezpieczenia części zamiennych i licencji, w tym magazynowanie zapasu krytycznych modułów
- projektowanie systemów testowych z myślą o migracji – już na etapie koncepcji uwzględnia się potencjalne ścieżki modernizacji
W praktyce wdrażanie tych strategii wymaga ścisłej współpracy pomiędzy producentem sprzętu, integratorem systemu uzbrojenia, użytkownikiem końcowym (siłami zbrojnymi) oraz instytucjami odpowiedzialnymi za planowanie długoterminowe i budżetowe.
Interoperacyjność i współpraca międzynarodowa
Systemy uzbrojenia są coraz częściej projektowane w ramach współpracy międzynarodowej, a ich eksploatacja wymaga pełnej interoperacyjności w ramach sojuszy. Dotyczy to również systemów testowania elektroniki pokładowej. Dane testowe, procedury weryfikacji i certyfikacji muszą być wymieniane pomiędzy partnerami, a standardy pomiarowe i formaty raportów powinny być wzajemnie zrozumiałe.
Oznacza to konieczność stosowania:
- uzgodnionych standardów opisu procedur testowych oraz raportowania wyników
- wspólnych wytycznych dotyczących poziomu pokrycia testami (coverage) oraz akceptowalnych poziomów ryzyka
- mechanizmów ochrony informacji pozwalających na bezpieczną wymianę wyników testów bez ujawniania wrażliwych szczegółów implementacyjnych
- systemów identyfikacji i śledzenia konfiguracji (Configuration Management), które zapewniają, że testy wykonane w różnych krajach odnoszą się do identycznych wersji sprzętu i oprogramowania
Interoperacyjność systemów testowania ma także wymiar praktyczny: umożliwia wspólne użytkowanie zaawansowanych stanowisk badawczych, dzielenie się kosztami ich rozwoju oraz wzajemne wspieranie się w zakresie utrzymania i kalibracji.
Automatyzacja, analityka danych i sztuczna inteligencja
Rośnie ilość danych generowanych przez systemy testowania elektroniki pokładowej. Każdy moduł, każda misja, każda procedura serwisowa pozostawia ślad w postaci zapisów parametrów, wyników testów BIT, raportów z ATE czy rejestrów usterek. Wykorzystanie tych danych w sposób systematyczny staje się jednym z kluczowych kierunków rozwoju.
Coraz powszechniej stosuje się narzędzia analityczne i elementy sztucznej inteligencji, które:
- identyfikują wzorce powtarzających się usterek i korelują je z warunkami eksploatacji, typem misji czy konfiguracją systemu
- pozwalają przewidywać potencjalne awarie (predictive maintenance), dzięki czemu można zaplanować wymianę modułów zanim dojdzie do krytycznej usterki
- optymalizują procedury testowe, eliminując testy nadmiarowe i koncentrując się na obszarach o największym ryzyku
- wspierają diagnostykę w polu, sugerując prawdopodobne przyczyny awarii na podstawie objawów zgłaszanych przez system BIT i wyniki szybkich testów
Wdrożenie takich rozwiązań wymaga jednak uporządkowania procesów gromadzenia i przechowywania danych, standaryzacji formatów oraz zapewnienia zgodności z wymaganiami dotyczącymi ochrony informacji niejawnych. Dodatkowym wyzwaniem jest konieczność walidacji algorytmów uczenia maszynowego w kontekście bezpieczeństwa – ich decyzje nie mogą prowadzić do błędnej klasyfikacji usterek w systemach, od których zależy życie ludzi i powodzenie operacji bojowych.
Systemy testowania elektroniki pokładowej w przemyśle zbrojeniowym ewoluują więc od klasycznych stanowisk pomiarowych do złożonych ekosystemów obejmujących hardware, oprogramowanie, symulatory, bazy danych, narzędzia analityczne i procedury organizacyjne. Wymaga to nowego podejścia do projektowania, w którym testowanie nie jest etapem końcowym, lecz integralną częścią całego cyklu rozwoju i eksploatacji systemu uzbrojenia, ściśle powiązaną z wymaganiami operacyjnymi, planami modernizacji i strategiami bezpieczeństwa narodowego.